服务器搭建大龙虾(OpenClaw,26.3.12版)
声明:
本文档由b站up:”圣-阿呆“ 整理,不禁分享,注明来源即可
参考资料见图文教程下附
自助卡网:点我跳转
(若是懒得折腾,需要成品号/代充/API的小伙伴)
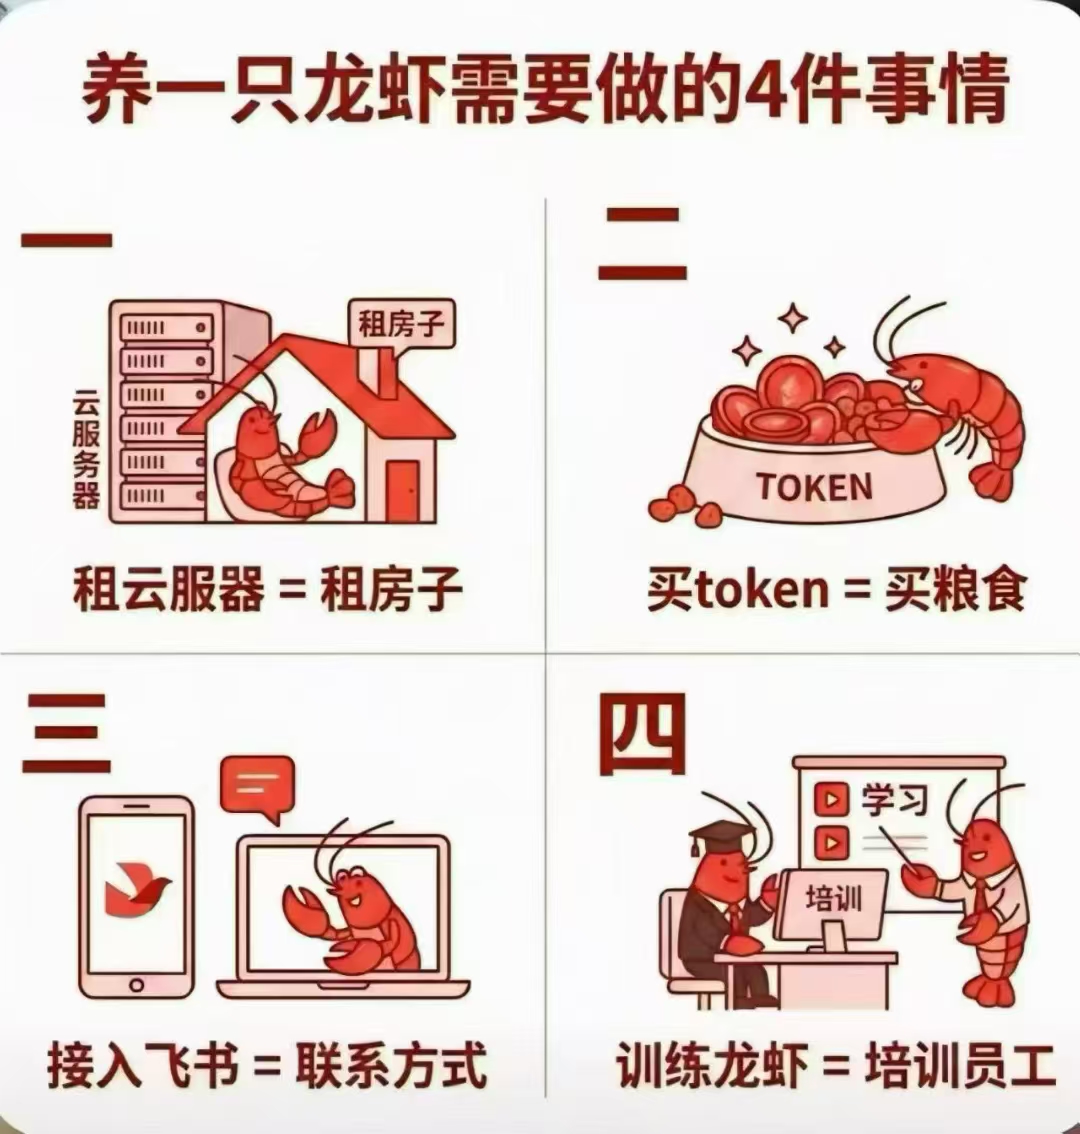
一、搞个美国服务器(解决租房子问题)
前置准备
・云服务器:1~2 台(配置不能低于 2H2G,最好是美国)
・Telegram 账号(若都无后续也可以对接飞书/qq/discord/whatsApp等)
・OpenAI 订阅会员 或 Antigravity 账号(有 API Key 更好)
为什么要服务器部署?
自从龙虾(openclaw发布以来),不少人给的权限过于高,文件被删、资金被盗、隐私泄露等问题层出不穷,并且大多数人其实跟我一样都是小白,故而这边推荐使用服务器搭建,当然,若有闲置设备,当前也可以闲置设备搭建
服务器获取地址:点我进入
五折优惠券:adai
(填入后自动减免)

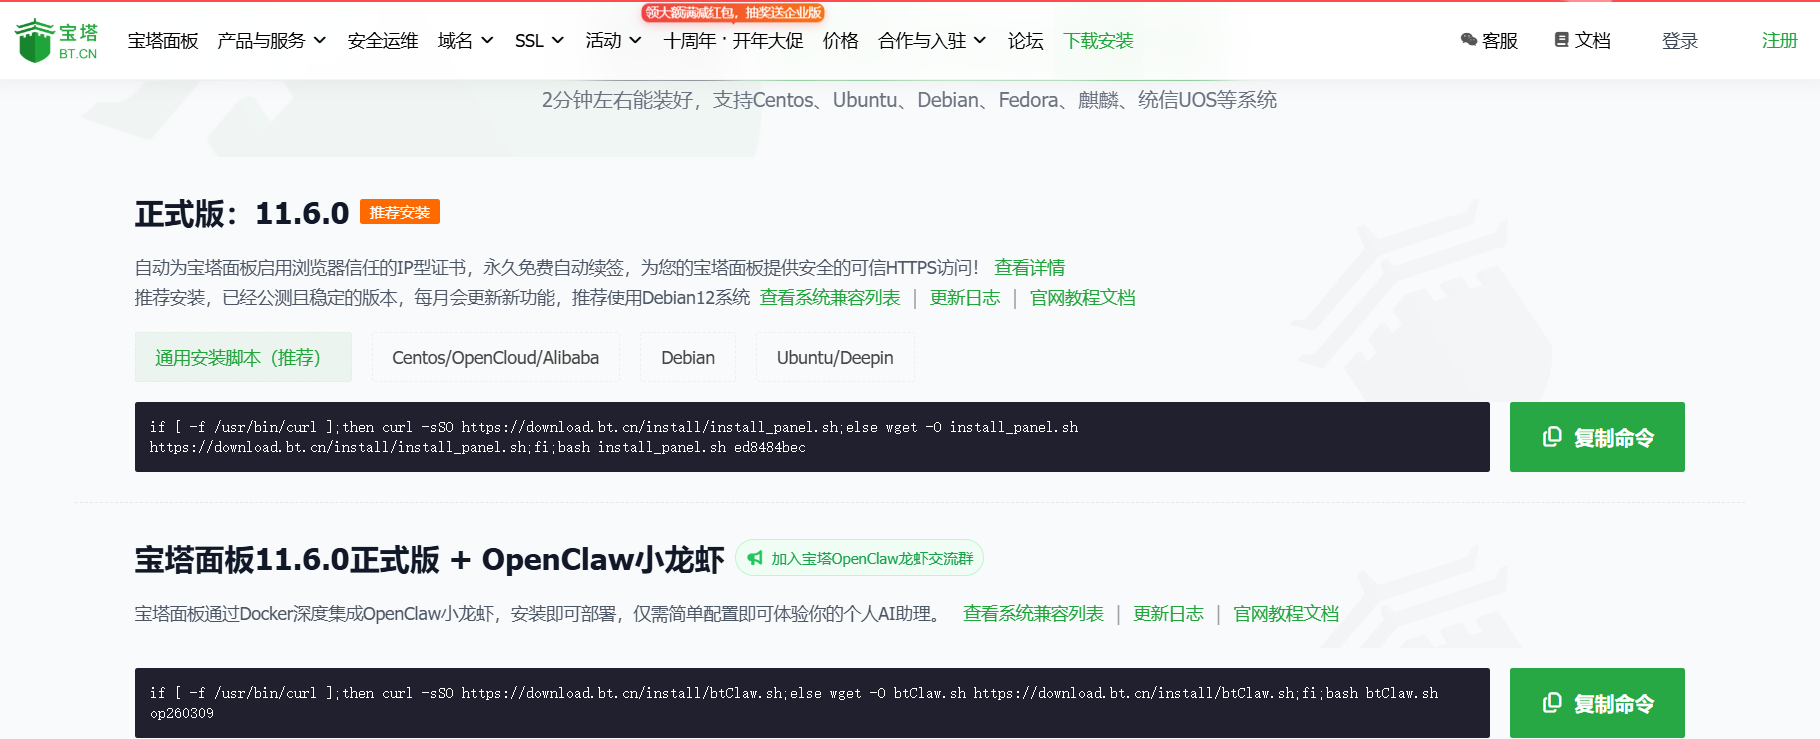
宝塔官方安装地址:点我进入
二、开始实操(安装openclaw)
方法1:脚本部署
部署方式,先装CLIProxyAPI
这边用的是kejilion佬的一键脚本(已获得授权)
bash <(curl -sL kejilion.sh) app OpenClaw 1. 完成初始化向导

2、接入tg@BotFather


3、切换其他模型
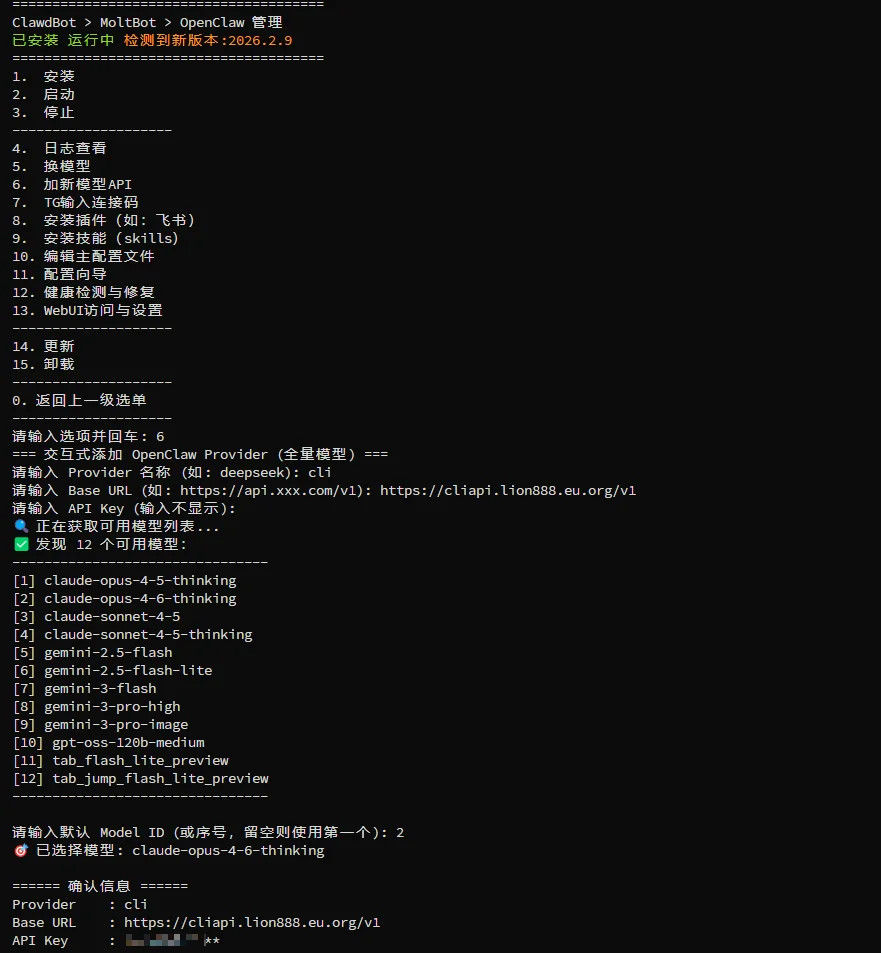
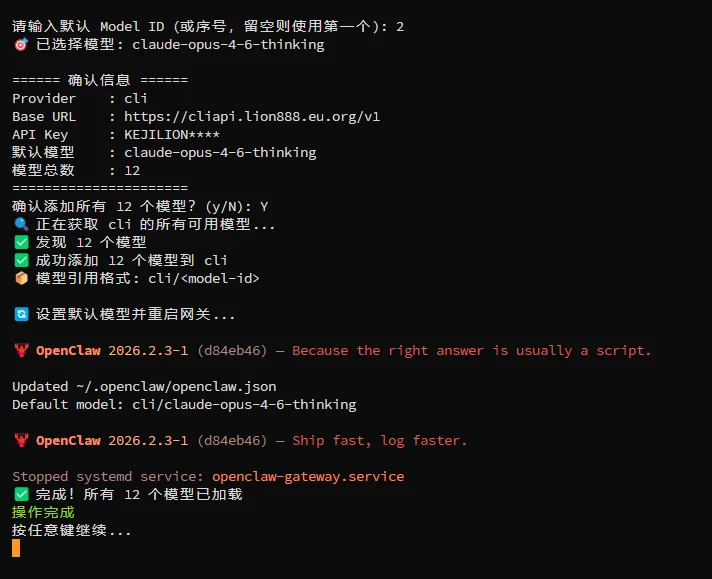
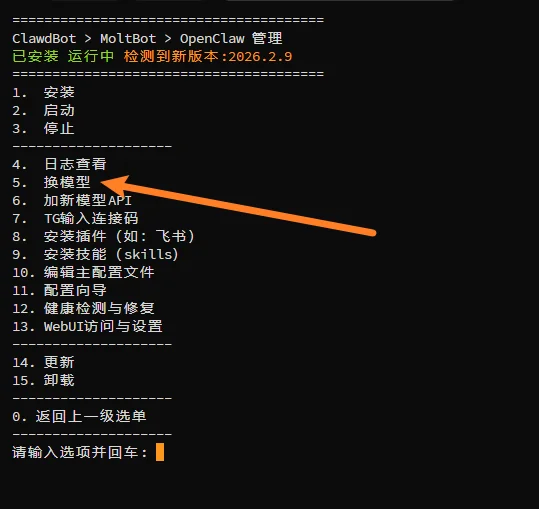
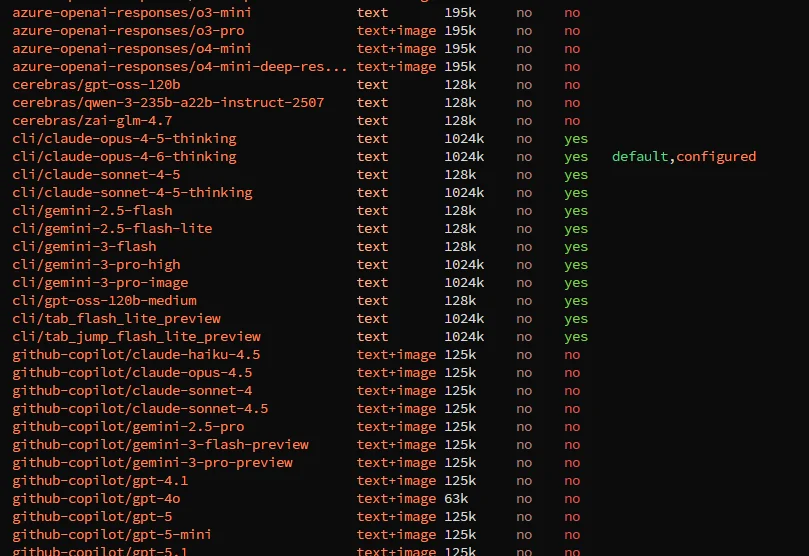
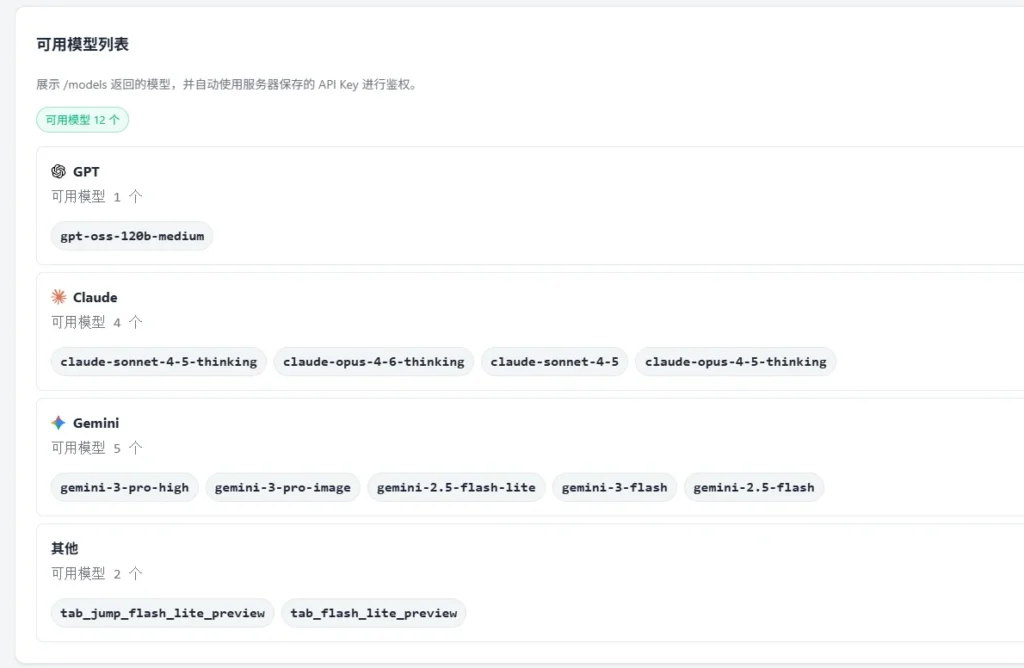
然后选择换模型,查看可用模型。你的模型全加载进来了。随便玩了。
其余可能出现的情况
情况1:若是tg/其他服务配置失败:重新运行配置向导 (Onboarding)
如果你觉得之前的配置乱了,想全部重来,可以利用 CLI 提供的重置/引导功能:
Bash
# 运行配置向导
docker compose run --rm openclaw-cli onboard
在向导中,当被问到 "Select channel" 时,勾选 Telegram 并输入新的 Token。
💡 关键最后一步:完成“配对” (Pairing)
很多时候机器人没反应是因为还没配对(这是 OpenClaw 的安全机制)。
在 Telegram 搜索并打开你的机器人。
点击 Start 或发送任意消息(如
hi)。机器人会回复一个 6-8 位的配对码(例如:
JN4MSY2)。在服务器终端运行命令完成配对:
# 将 <code> 替换为你收到的配对码
docker compose run --rm openclaw-cli pairing approve telegram <code>
情况2:死活接不到tg的配对码
或可换下其他服务:飞书/qq/discord/whatsApp等
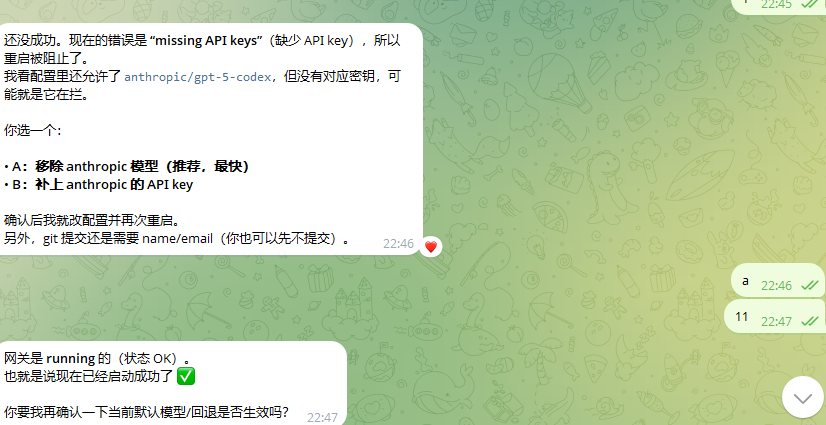
一般重启网关可以解决这个问题
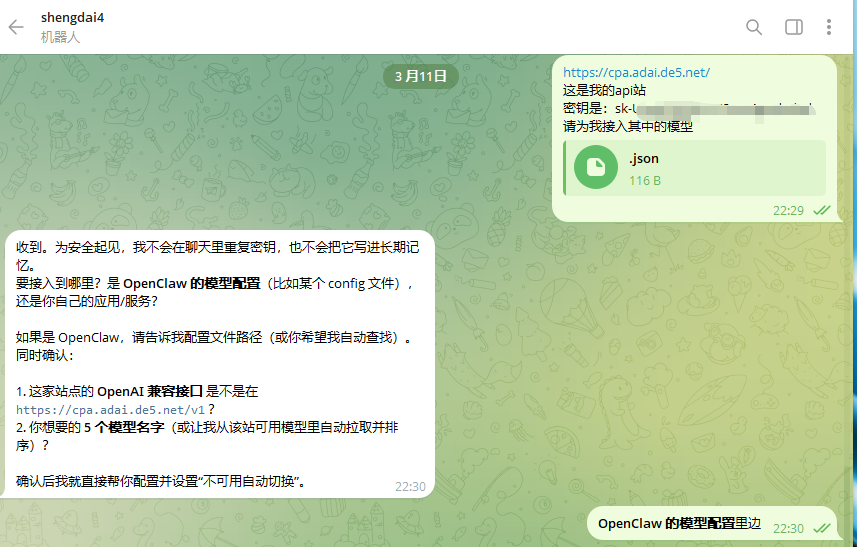
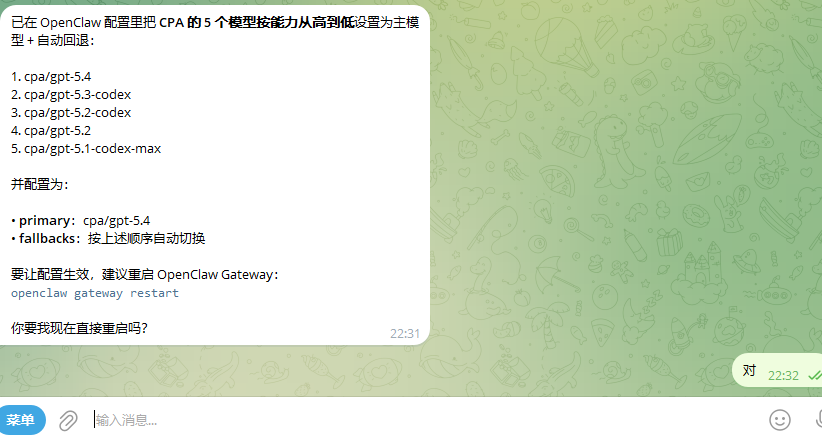
情况3:接入后tg提示403 Your request was blocked.
看下模型是否填对了/当前cpa是否支持这个模型
若一直报错,就先切换回codex模型
再让他自己解决这个问题
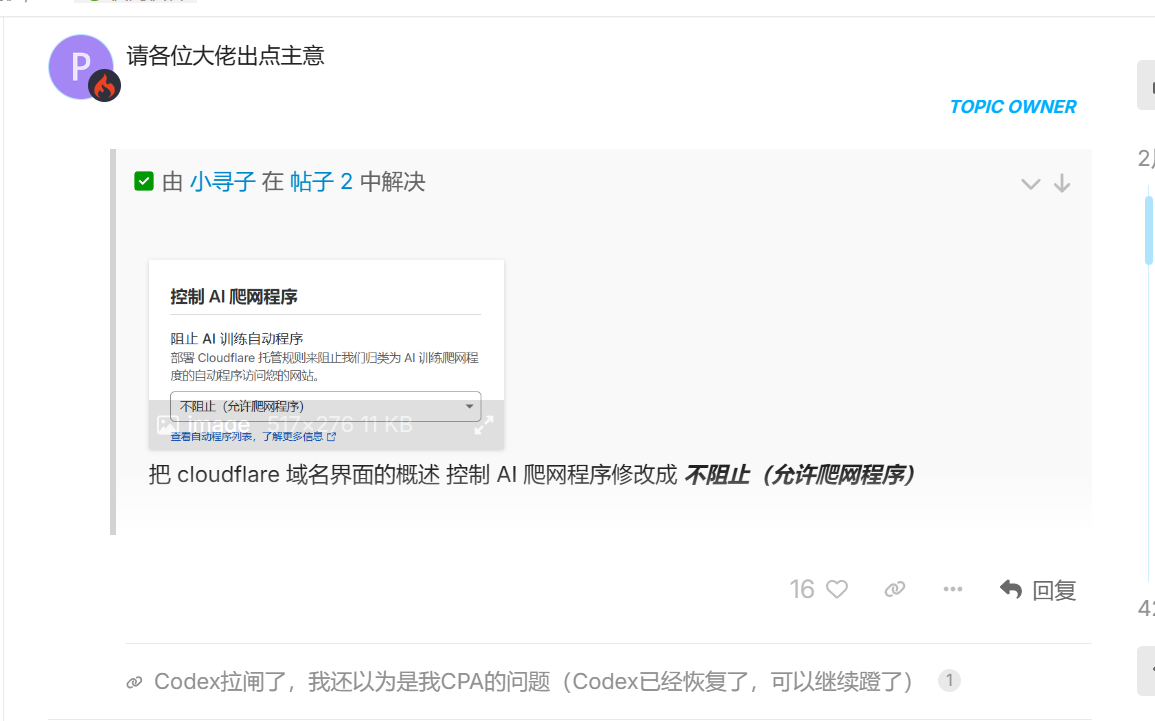
也有可能是域名的问题,检查cf
方法2:服务器本身部署
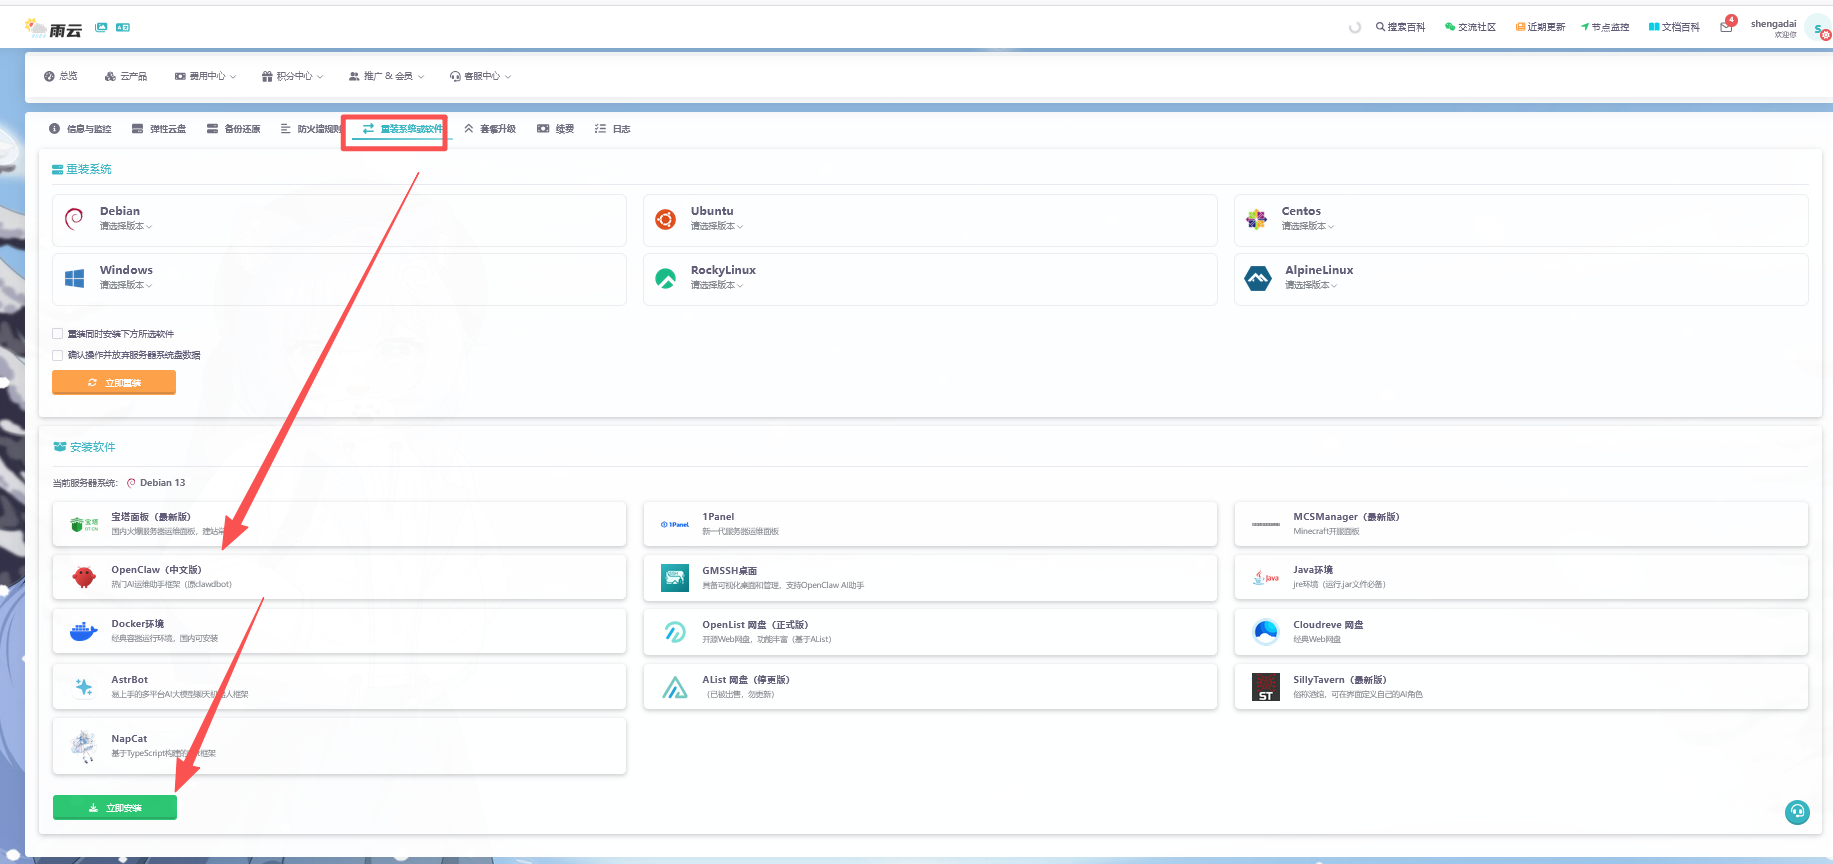
方法3:宝塔面板部署
宝塔官方安装地址:点我进入
安装说明:点我进入
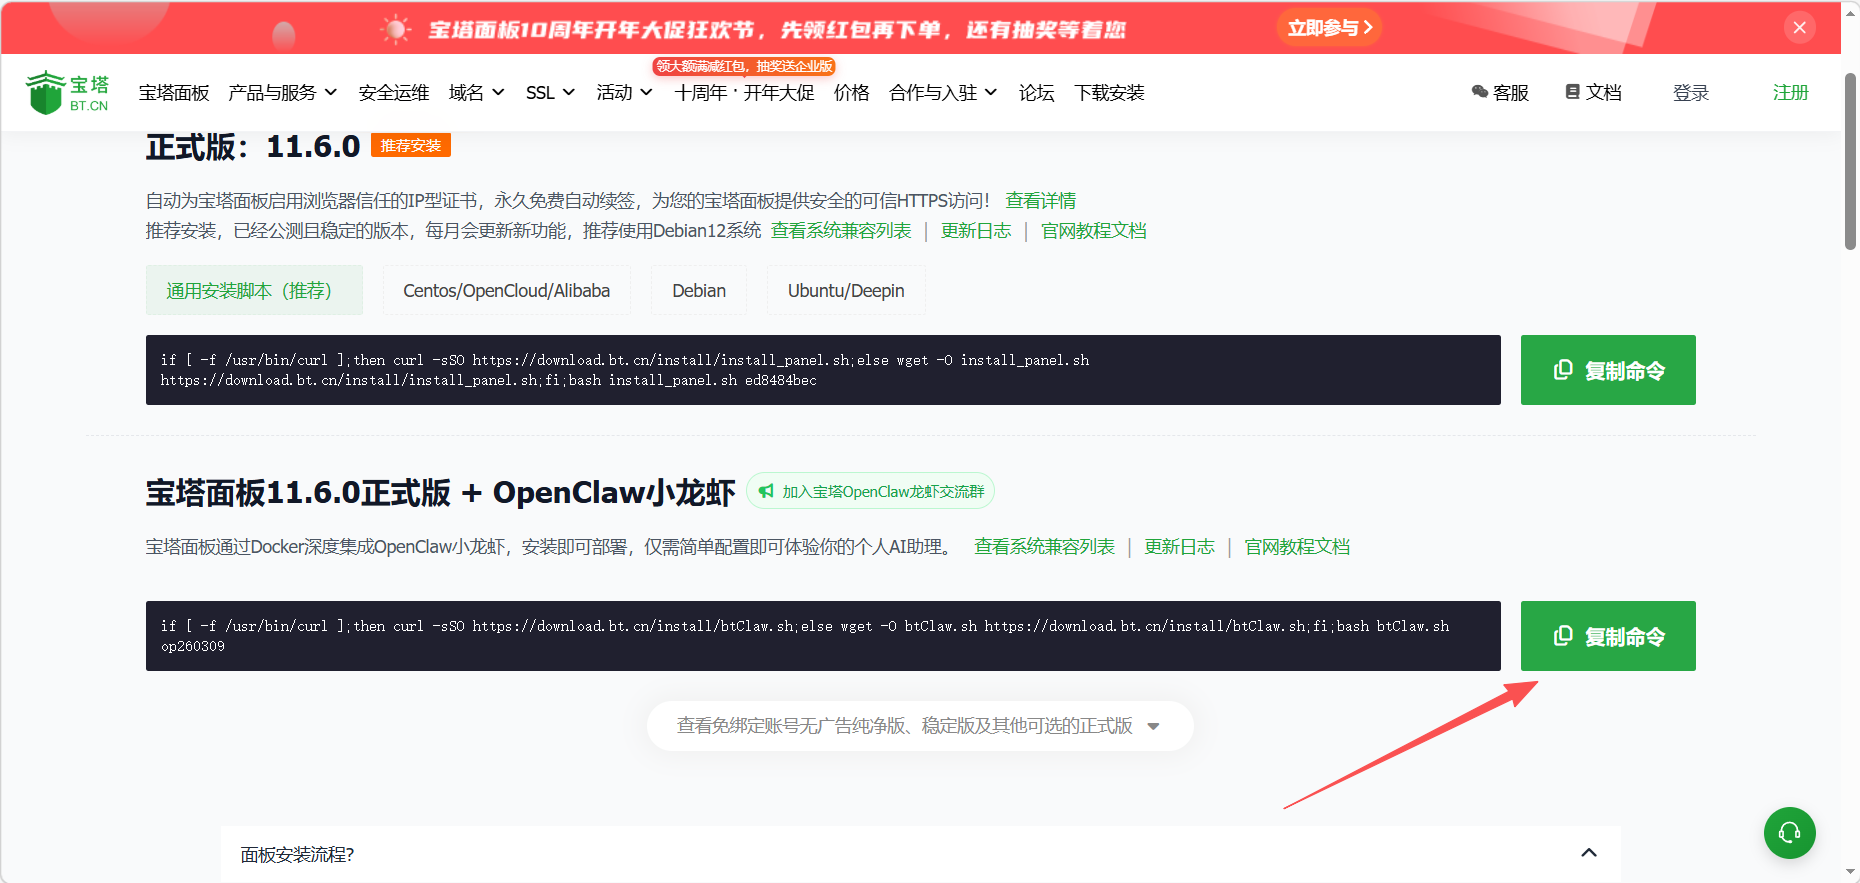
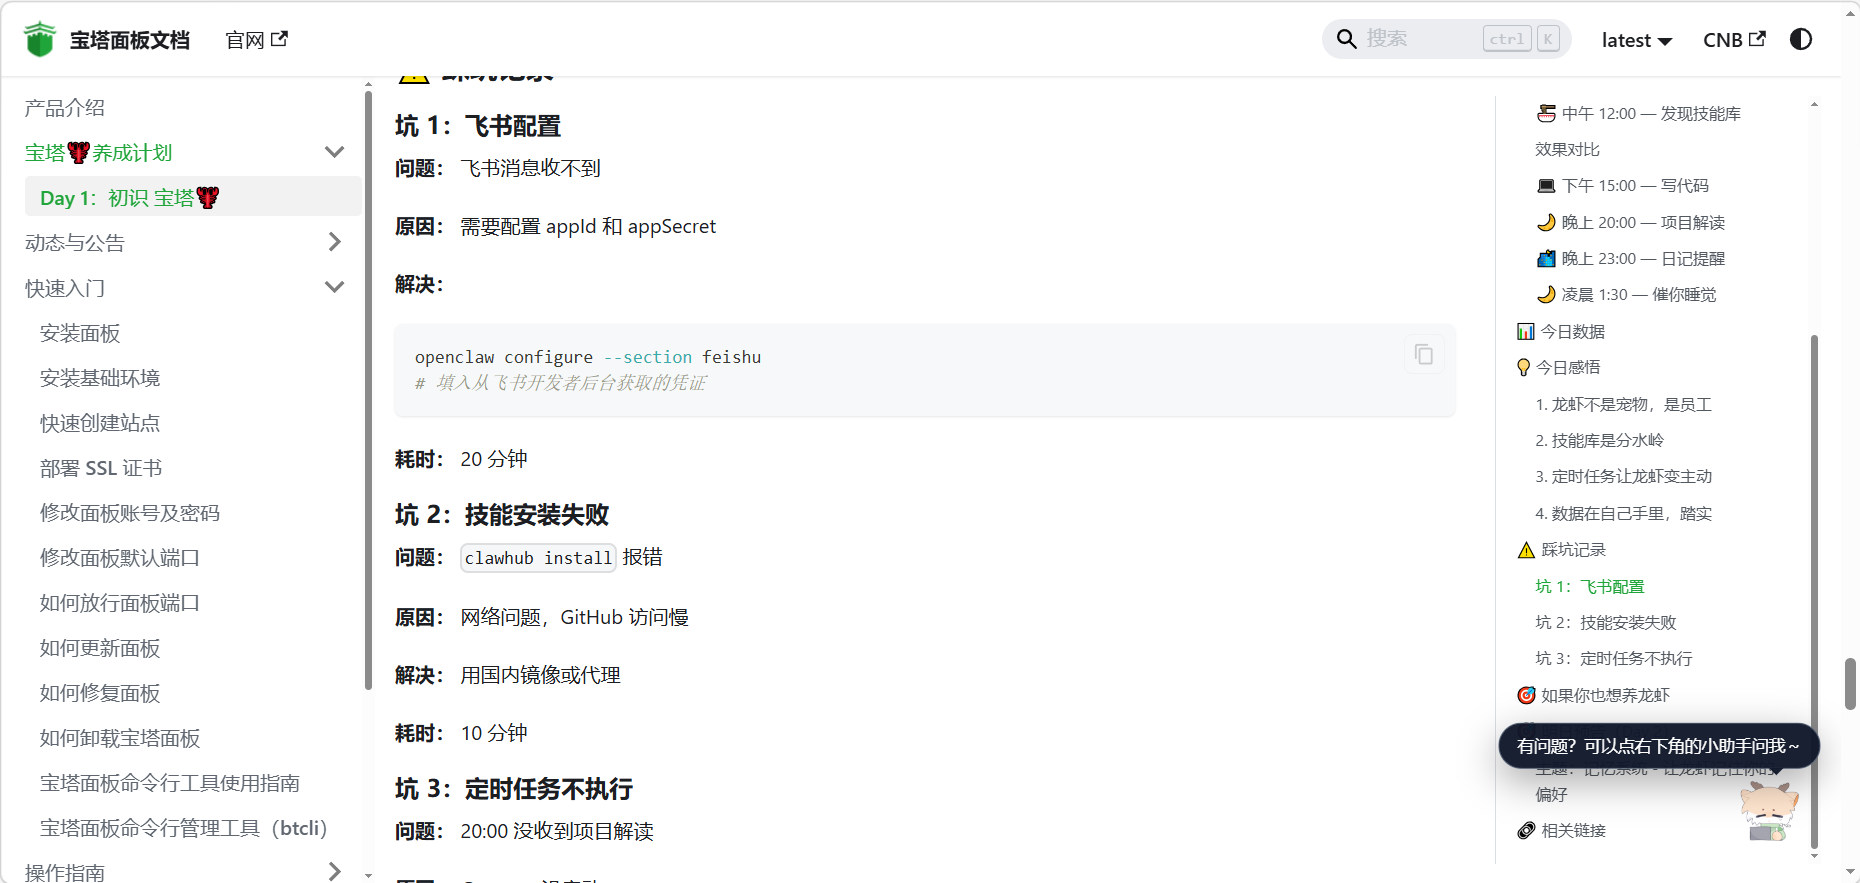
参考教程:
https://iloli.love/archives/1766849996690
https://iloli.love/archives/1772284805466
https://docs.bt.cn/btclaw/day1
三、开始搭建CPA(解决Token不够的问题)
cli proxy api项目地址:https://github.com/router-for-me/CLIProxyAPI
方法1:脚本搭建
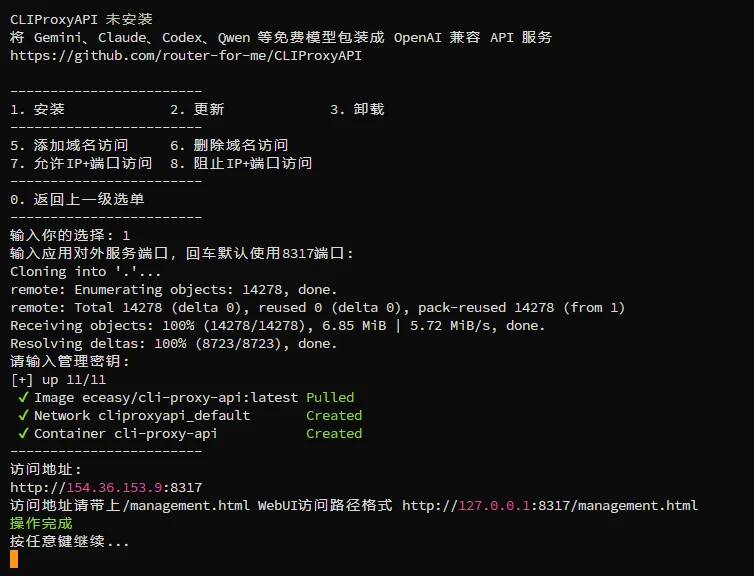
部署方式,先装CLIProxyAPI
这边用的是kejilion佬的一键脚本(已获得授权)
bash <(curl -sL kejilion.sh) app CLIProxyAPI1)、正常安装
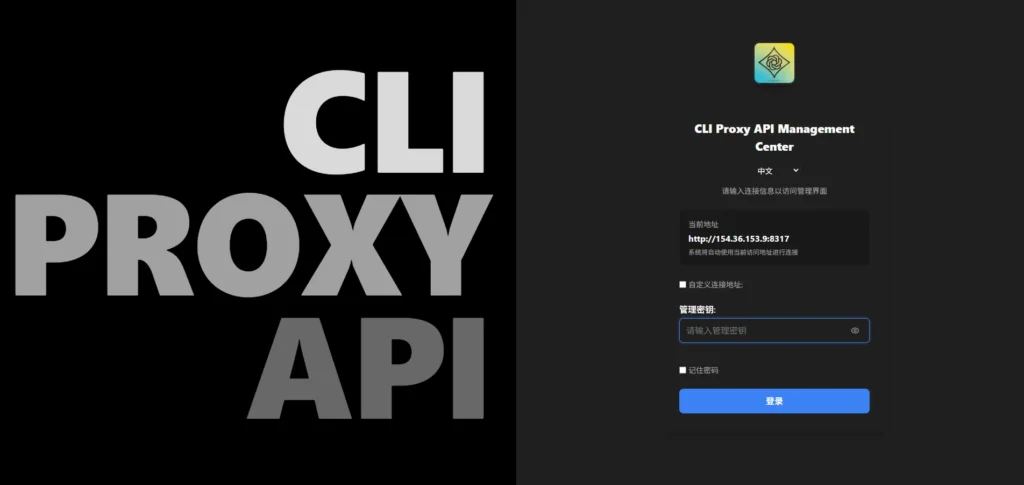
2)、开始访问
访问默认IP+端口是无法到达控制面板的必须带/management.html,作者可能是为了与API接口避开才这么设计的,但我觉得可以加个分流机制,体验会更好。
访问地址带上management.html,即可进入管理面板,输入你的登录密钥,就可以开始管理了,
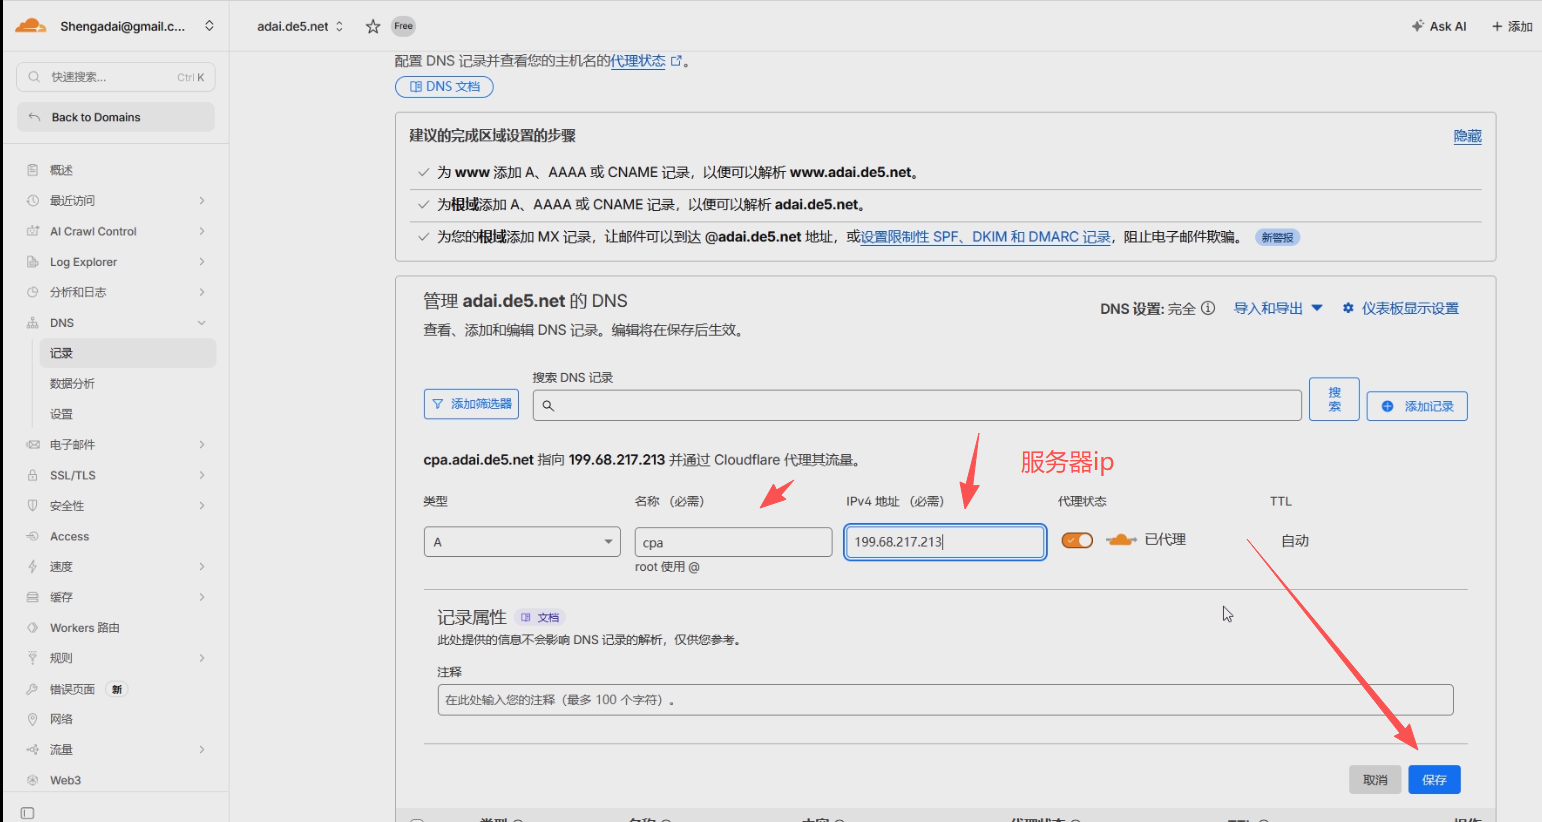
3)、域名反代
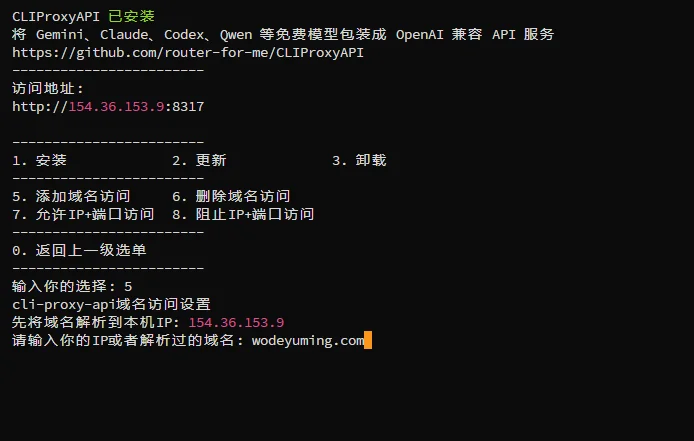
域名反代方法1:脚本反代
记得使用脚本中的添加域名,强烈建议用域名的方式访问API网关,Nginx带缓存优化你的API更快更专业,带HTTPS安全证书加密的。
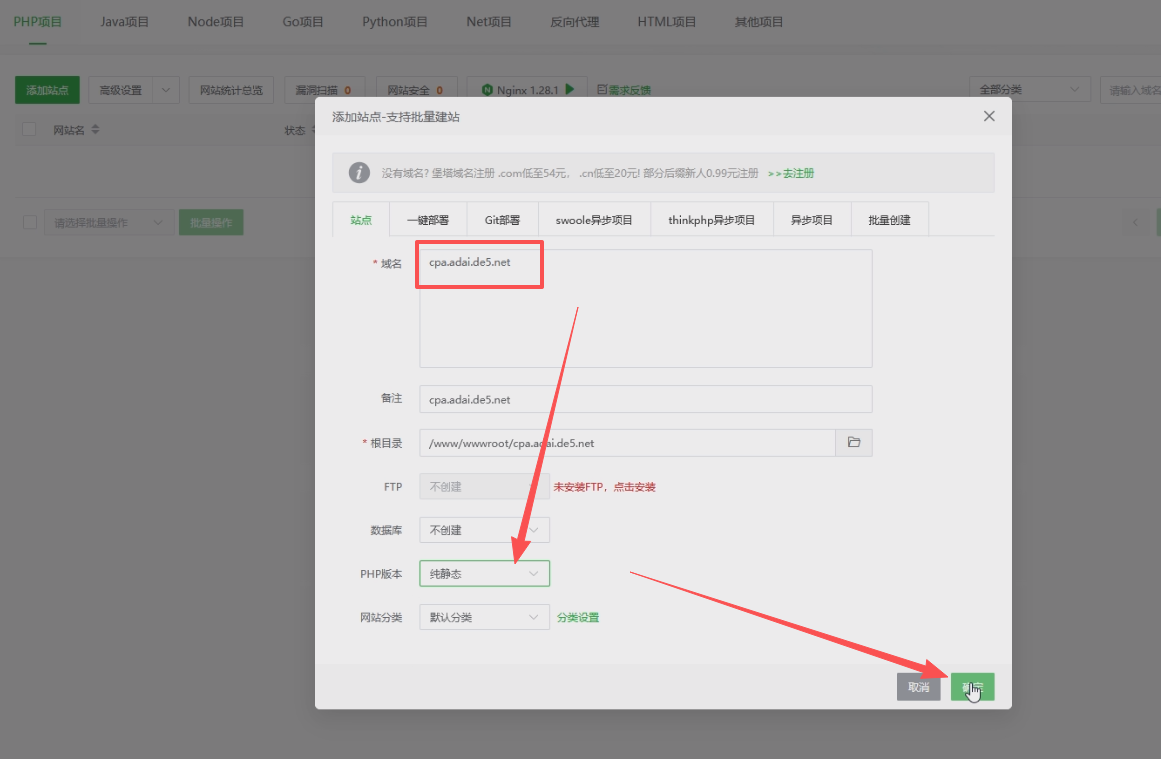
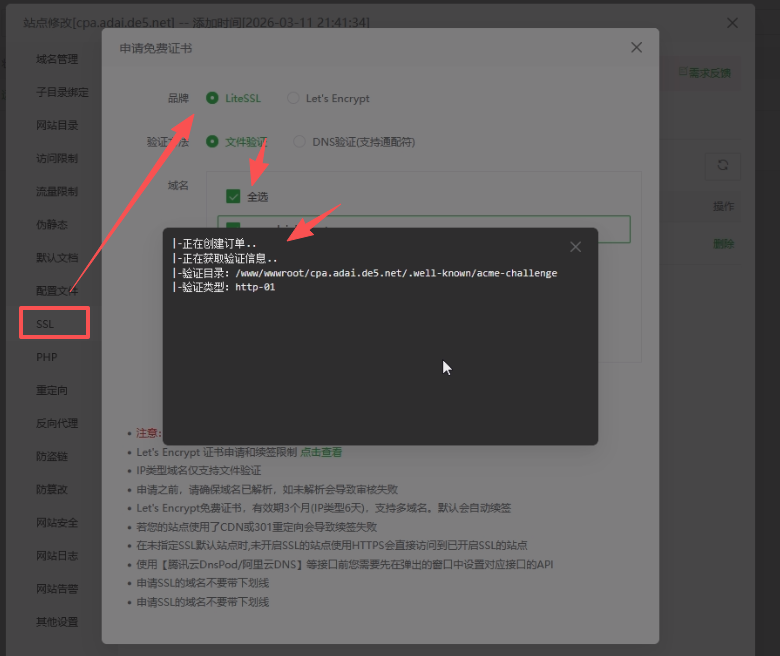
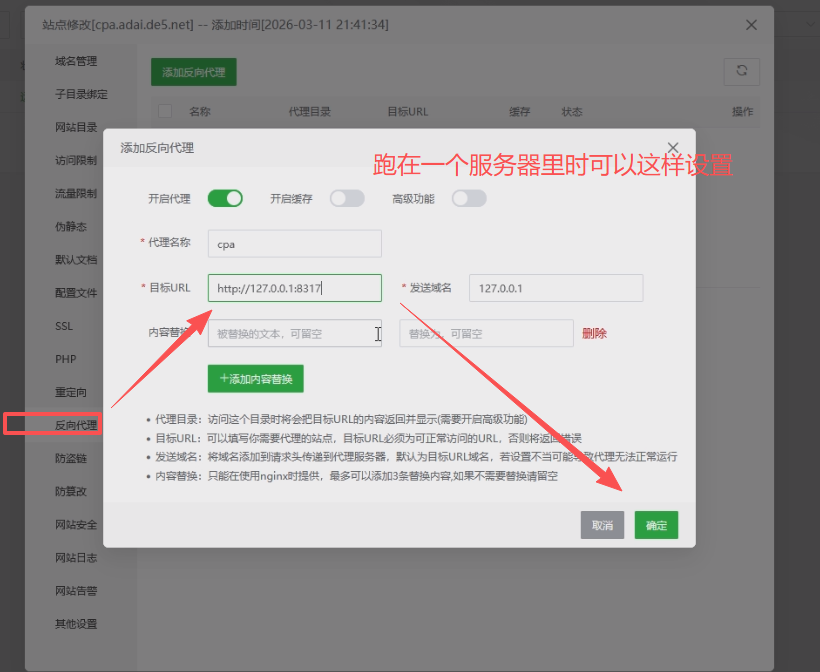
域名反代方法2:宝塔反代(这部分详见视频演示)
安装宝塔面板
进行基础配置
添加域名
添加SSL证书
设置反向代理
4)、添加模型
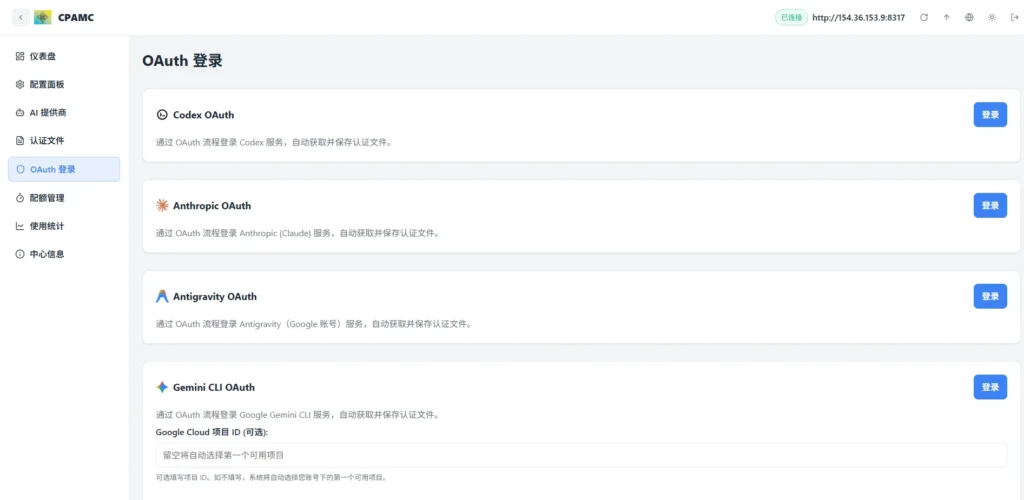
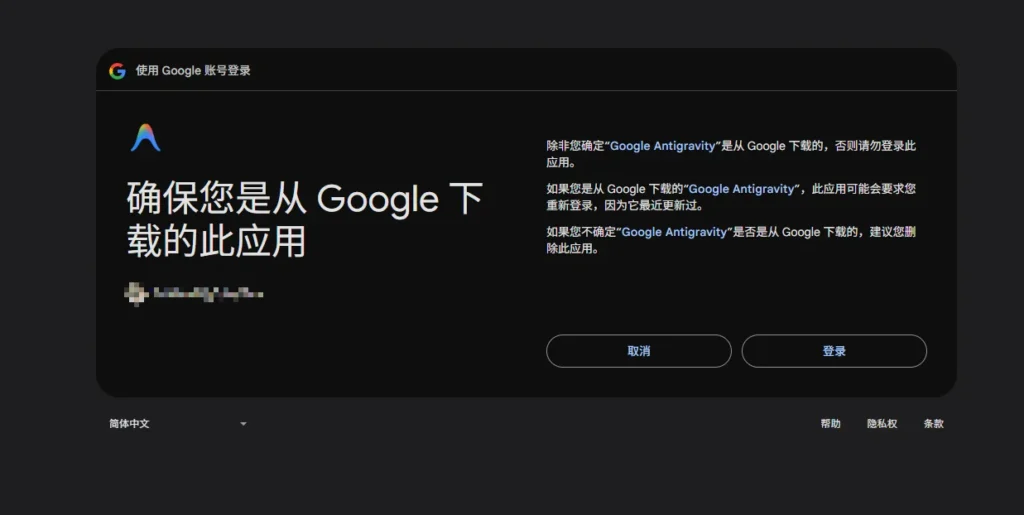
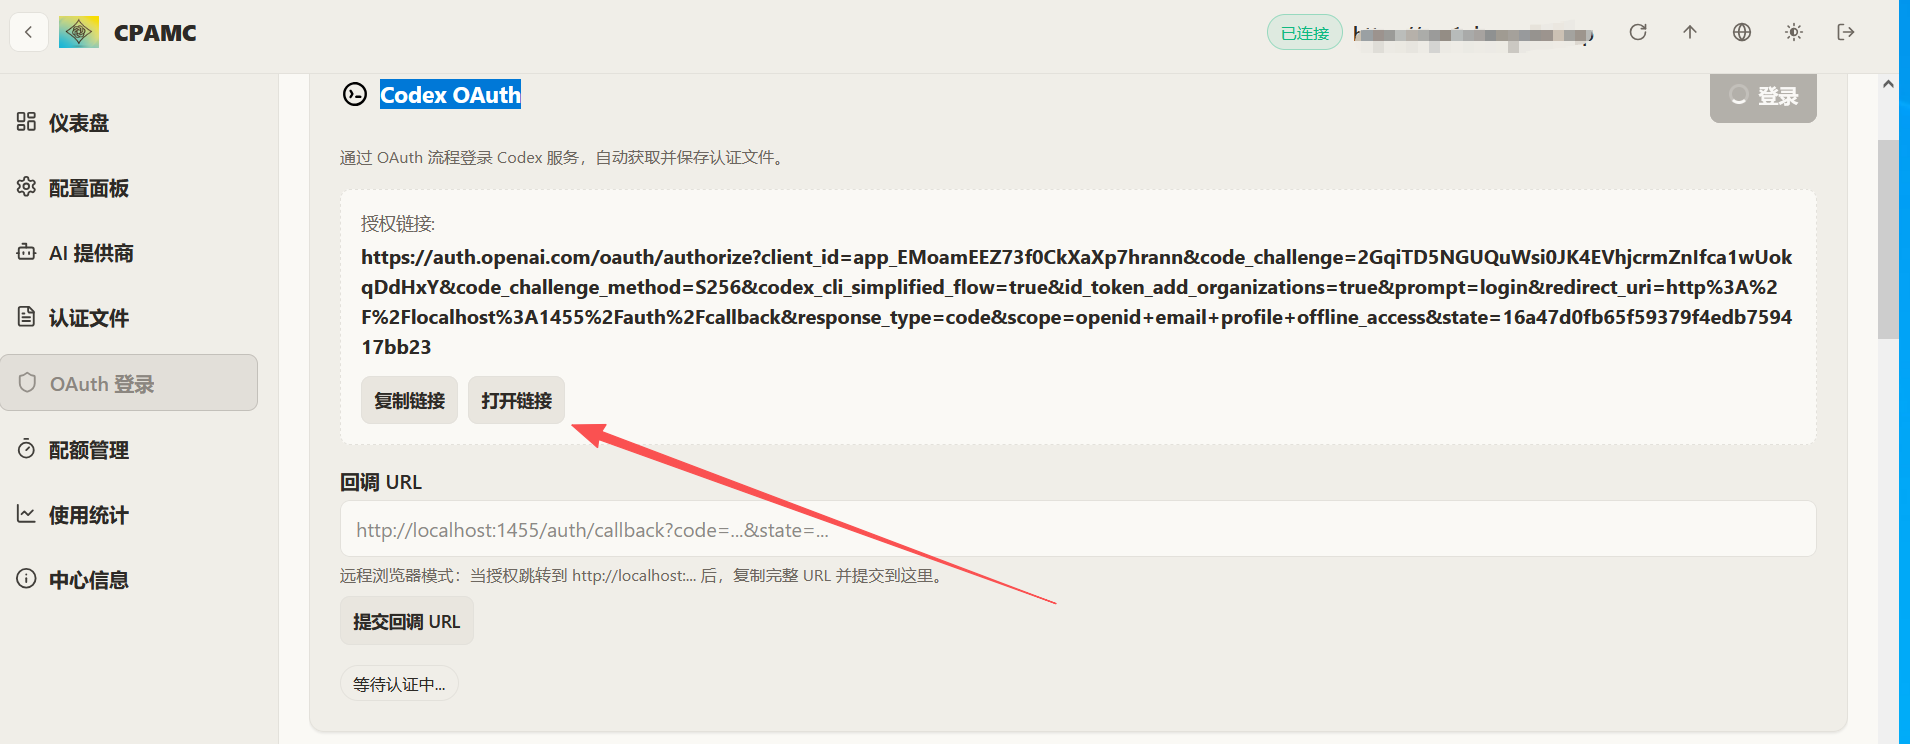
CLIProxyAPI 管理面板中,添加Antigravity(反重力) Gemini、Kimi,Qwen 或者 ChatGPT的认证文件,用OAuth登录添加。
添加模型1:反重力/Gemini
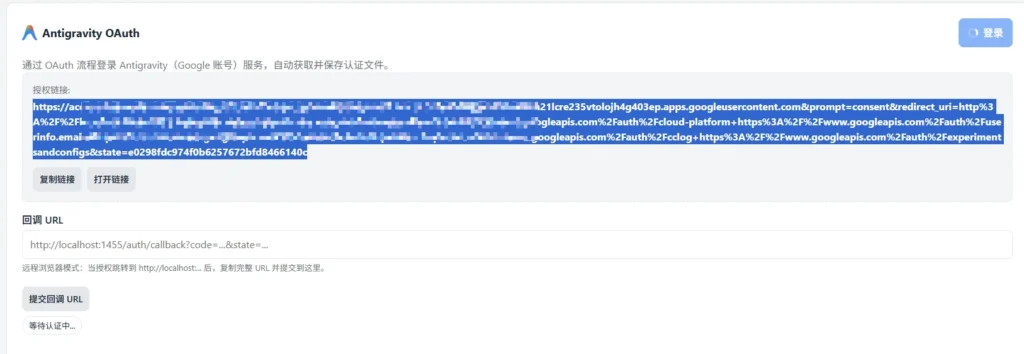
/点击Antigravity(反重力) 的登录按钮生成认证URL,到官方去登录你的账号。
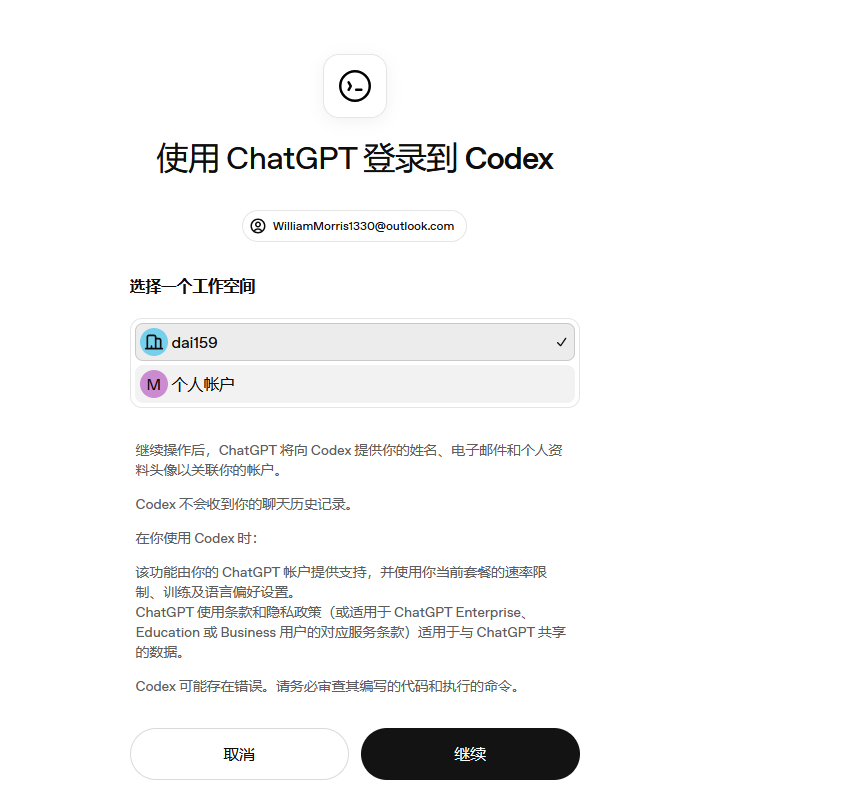
添加模型2:Codex/ChatGPT
//点击Codex OAuth(ChatGPT) 的登录按钮生成认证URL,到官方去登录你的账号。
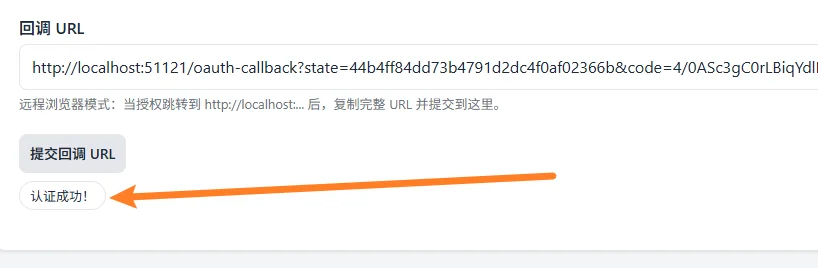
4)、认证完成
会返回一个URL,直接复制回来即可,认证完成。
在中心信息里就能看到你加入的反重力的大模型了。多个账户,多搞几个,用都用不完。
5)、删除及修改API密钥
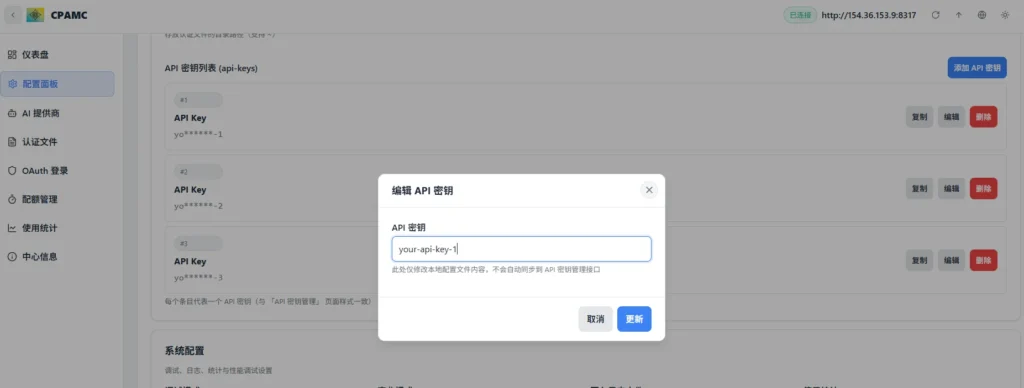
获取下API密钥,这个不是登录密钥而是对接OpenClaw要用的API key,类似硅基流动,DeepSeek,这种API key。在配置面板选项里找,API key,默认会给我们3个,我们可以生成新的KEY。
可以用科技lion脚本,系统工具,用户信息生成器,随机生成乱码,复制过来。也可以随便填自己的,类似于你的密码。
参考资料:
1、https://blog.kejilion.pro/openclaw-cliproxyapi/
2、https://www.bilibili.com/video/BV1VecWz3EiA/?spm_id_from=333.337.top_right_bar_window_history.content.click&vd_source=c3f8e1a5962f1a15d715c2d0dfa159dc
方法2:docker部署
这边就不在关公面前舞大刀了哈,感兴趣的小伙伴可以看下下述教程
参考资料:
1、https://linux.do/t/topic/15551172、https://linux.do/t/topic/1670317
3、https://help.router-for.me/cn/hands-on/tutorial-5
4、https://iloli.love/archives/1771758983917
批量管理账号:https://linux.do/t/topic/1670704
附录:
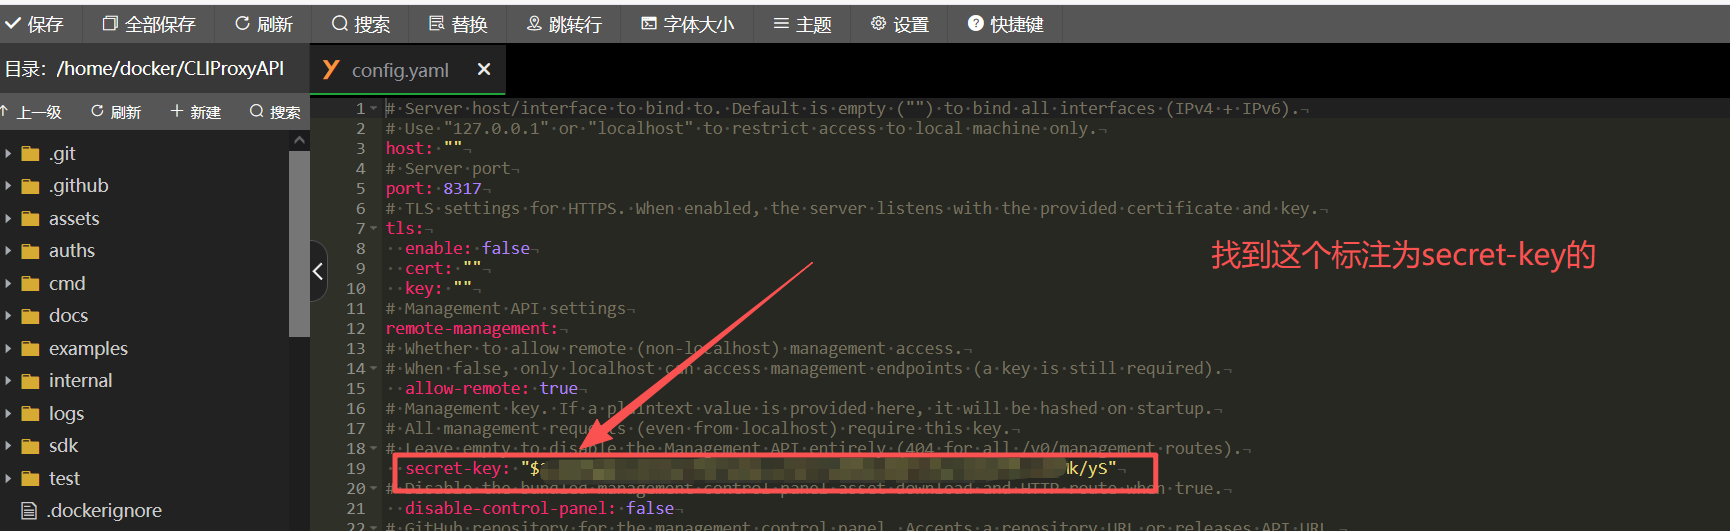
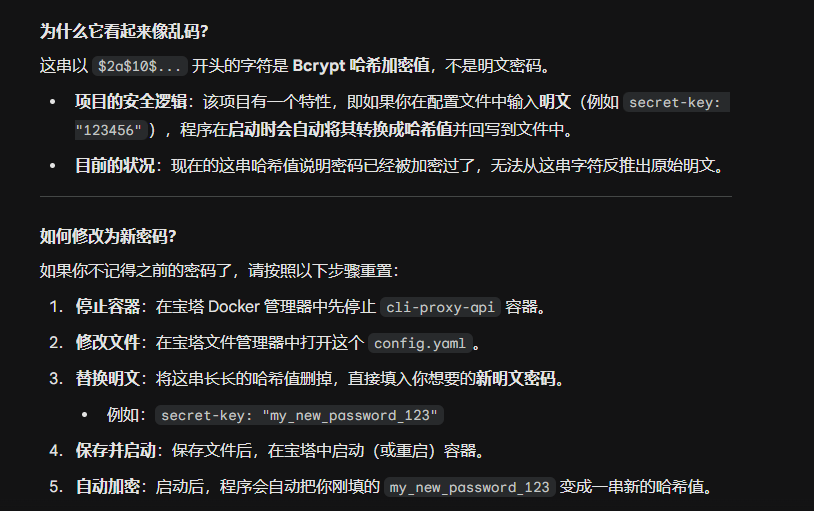
1、如何修改登录密码
找到你的容器里的config.yaml文件
一般路径参考:/home/docker/CLIProxyAPI/config.yaml
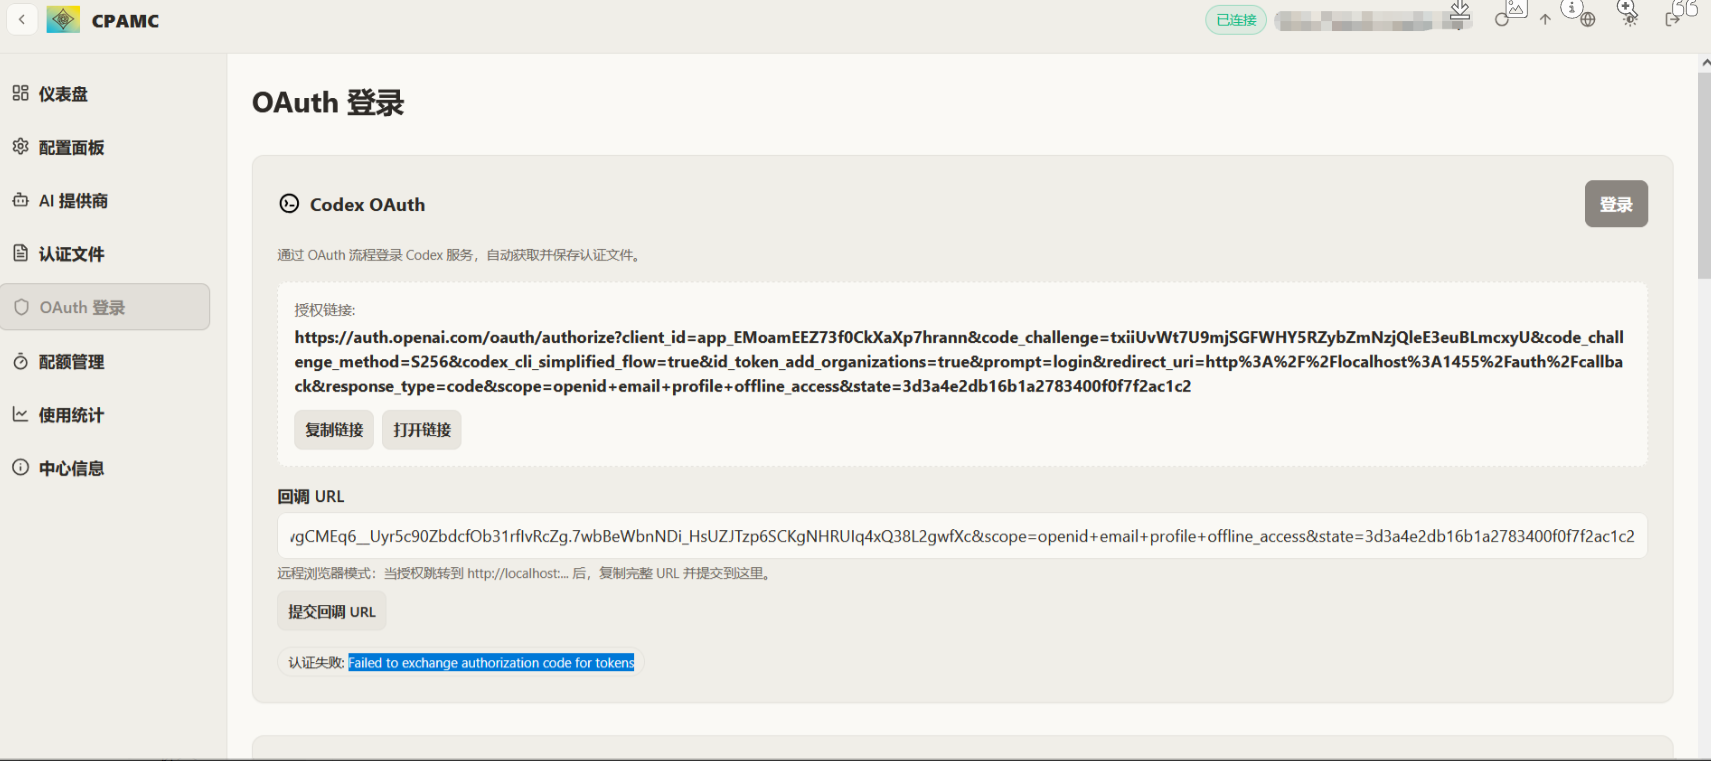
2、cpa出现Failed to exchange authorization code for tokens
纯服务器问题,换美区/其他gpt支持的国家服务器即可
当然你也可以折腾代理,up这边折腾代理没啥结果,换为美区服务器后丝滑解决